 01
ניתוח איומים
הערכת סיכוני הסייבר בכל המערכות הטכנולוגיות של הארגון תוך שימוש במתודולוגיות ייחודיות ובטכנולוגיות חדשניות מתוך מטרה להפחית את הסיכונים.
ליאקום מעניקה לך שקט נפשי בזכות הידיעה שהמערכות הטכנולוגיות שלך מוגנות, הצוותים שלך תמיד מוכנים, השקעות הסייבר שלך ממוקסמות והתגובה שלך להתקפות סייבר תהיה מהירה ואפקטיבית
ליאקום מערכות מספקת שירותים ופתרונות הגנת סייבר חדשניים המותאמים לצורכי לקוחותיה. לליאקום מערכות יש את הידע המקצועי את הניסיון הדרושים לכיסוי כל ההיבטים של אבטחת מידע ואבטחת סייבר בארגון - תפעולי, ארגוני וטכנולוגי. בזכות אלו, ליאקום מבטיחה שהמערכות של הלקוחות שלה מוכנות ומוגנת, והתגובה שלהם לכל התקפה תהיה הכי מהירה והאפקטיבית.
לליאקום מומחיות ייחודית בהגנה על סביבות OT ו- IT ועמידה מגוון רחב של תקנים ורגולציות, לרבות דרישות של גופים ממשלתיים וארגוני ביטחון (IEC 62443, NERC CIP, ISO, SOX, HIPA, PCI, NIST ועוד).
בנוסף להיערכות הטכנולוגית, ליאקום מכינה ומציידת את הצוותים של לקוחותיה בניסיון הדרוש להם ומכשירה את כוח העבודה והמנהלים שלהם להתמודדות עם איומי סייבר.
בזכות כל אלו ליאקום ממעניקה פתרון ארגוני כולל להגנת סייבר מלאה של לקוחותיה.
01הערכת סיכוני הסייבר בכל המערכות הטכנולוגיות של הארגון תוך שימוש במתודולוגיות ייחודיות ובטכנולוגיות חדשניות מתוך מטרה להפחית את הסיכונים.
 02
תכנון, בדיקה ואינטגרציה של ארכיטקטורת האבטחה והטכנולוגיות החיוניות במטרה להפחית סיכונים, ואינטגרציה שלה עם אסטרטגיית ה-ICT.
 03
ביצוע בדיקות חדירה פנימיות וחיצוניות (שחור, לבן, אפור) לתשתיות ואפליקציות.
 04
בניית תהליכי אבטחת סייבר והגנת פרטיות עבור ארגונים פרטיים, ציבוריים וממשלתיים.
 05
מערך הכולל מדיניות, בקרות, נהלים וטכנולוגיות הפועלות יחד כדי להגן על מערכות, נתונים ותשתיות מבוססות ענן.
 06
גיבוש נהלים תפעוליים לארגונים ציבוריים ולחברות פרטיות עבור פעילות הסייבר השוטפות שלהם.
 07
עיצוב ויישום SOC/CERT בכל הרמות – לאומיות, מגזריות ותאגידיות.
 08
אימות וזיהוי סיכונים בשרשרת האספקה, כולל רכיבי ICT שהם חלק משרשרת האספקה.
 09
שירות ליווי שוטף של תחום אבטחת הסייבר כמענה לחובה החוקית למינוי אחראי אבטחת מידע המנהל את כל תחום אבטחת הסייבר והגנת הפרטיות בחברה. פעילות זו מותאמת באופן מודולרי לצורכי הארגון וכוללת את מכלול השירותים: בניית נהלי אבטחת סייבר והטמעתם, תכנון שגרות בקרות ויישומן, עריכת סקרי סיכונים ושיפור מערך האבטחה בהתאם להם, איתור פערים באבטחת הסייבר והתאמת פתרונות, בניית תוכנית הדרכות והטמעתה בשגרת פעילות החברה, ביצוע רכש אבטחת סייבר, ניהול מכלול ההיבטים של אירועי אבטחת סייבר, ניהול שוטף של מסמכי ומערכי הגנת הפרטיות בארגון וכן תיעוד מסמכים בהתאם לדרישות תקינה בינלאומית.
 10
תכנון BCP/DRP והנהלים הנדרשים, כדי לאפשר שחזור והמשכיות תהליכים עסקיים קריטיים ומערכות IT בארגון בצורה יעילה ובזמן, במקרה אסון.
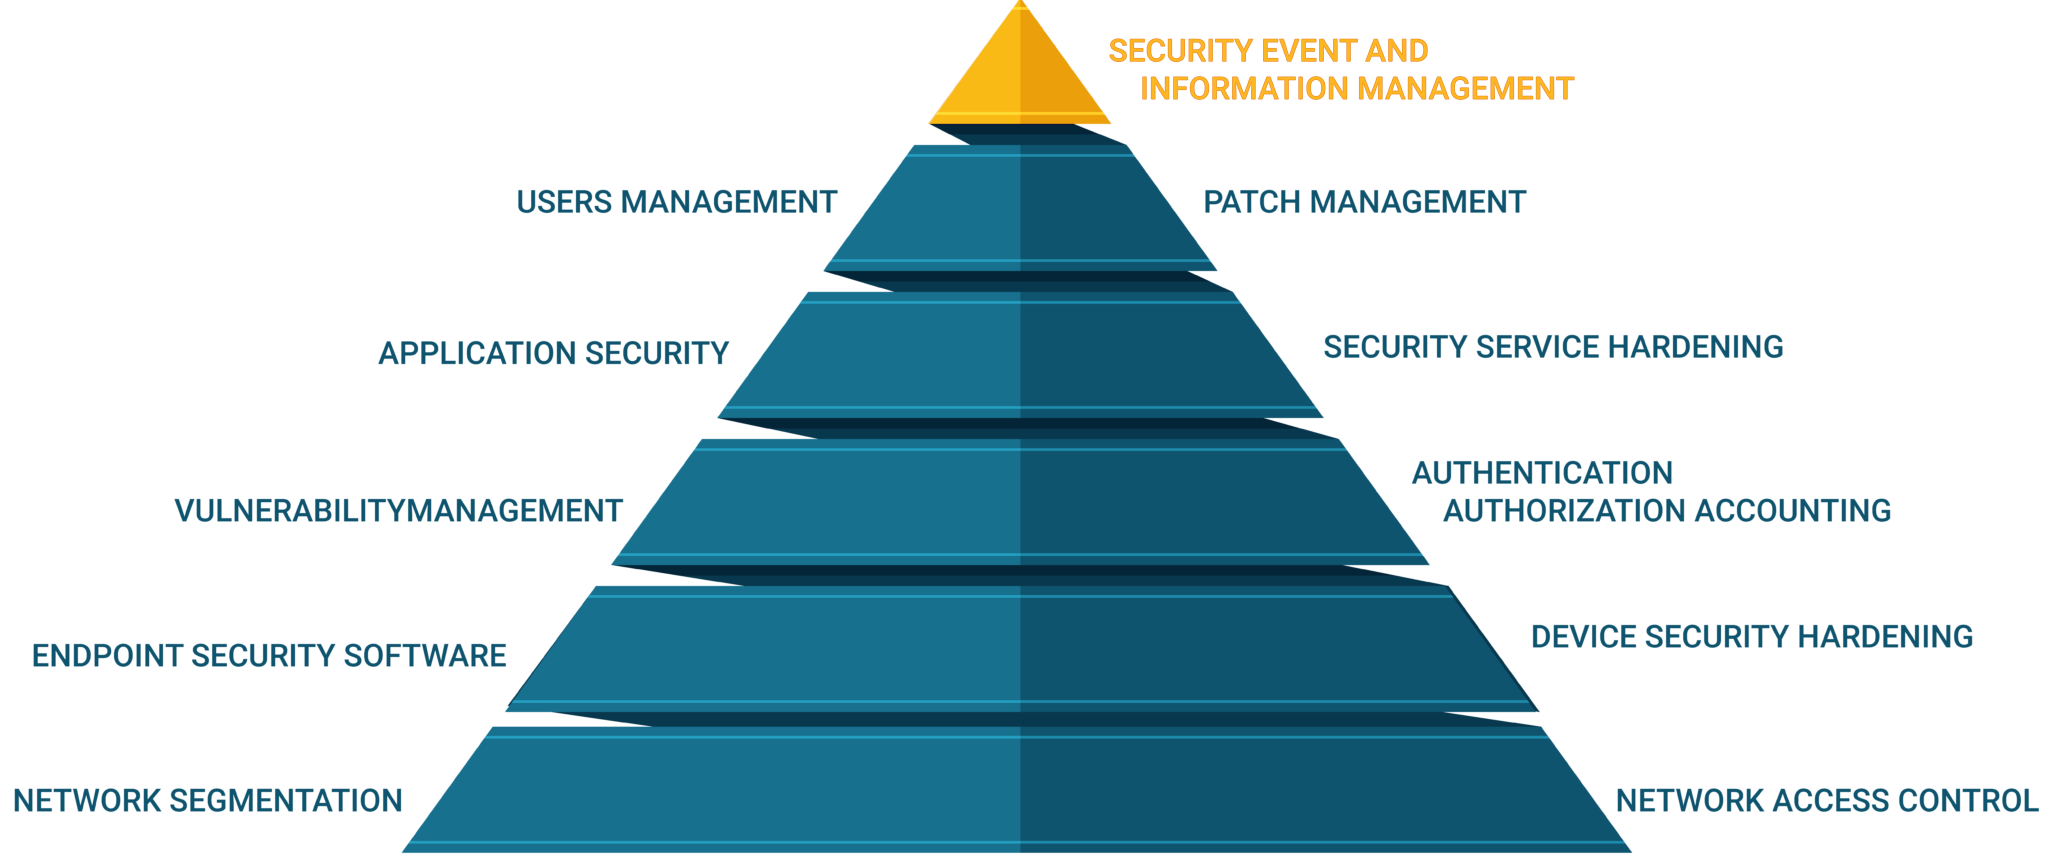
פירמידת שכבות הגנה הכוללת סגמנטציית רשת ובקרת גישה, אבטחת תחנות קצה והקשחת התקנים, ניהול חולשות ואימות והרשאות, אבטחת יישומים והקשחת שירותים, ניהול משתמשים ועדכונים, ובראש הפירמידה ניהול אירועי אבטחה ומידע.